
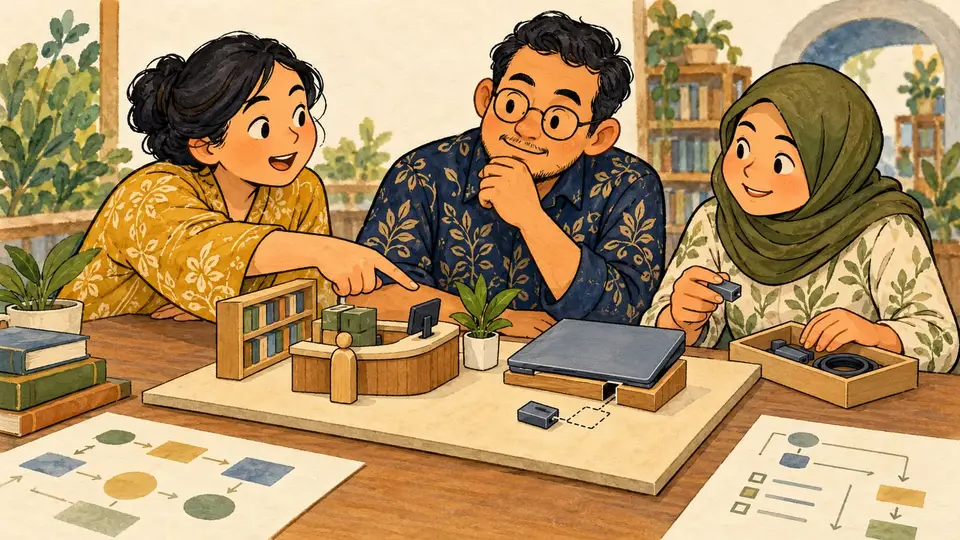
Saat layanan mengalami gangguan, keputusan sering harus dibuat dengan informasi belum lengkap. Menentukan siapa dihubungi untuk pertama kali baru ketika insiden terjadi dapat menghabiskan waktu yang diperlukan untuk melindungi pengguna. Persiapan karena itu merupakan bagian dari respons, bukan pekerjaan administratif yang terpisah sepenuhnya.
NIST SP 800-61 revisi 3 pada 2025 menghubungkan respons insiden dengan pengelolaan risiko siber yang lebih luas. Pedoman tersebut menempatkan kesiapan, pengenalan kejadian, respons, dan pemulihan sebagai kegiatan yang perlu saling mendukung. Ia merupakan rekomendasi, bukan bukti bahwa suatu organisasi telah menerapkannya dengan baik.
Contoh rekaan adalah latihan meja untuk layanan perpustakaan. Tim diberi skenario katalog tidak dapat dibuka lalu diminta menjelaskan pemeriksaan awal, pembagian keputusan, dan cara memberi informasi layanan. Latihan ini tidak menyerang sistem dan tidak meniru insiden nyata. Tujuannya menemukan pertanyaan yang belum mempunyai penanggung jawab.
Ukuran keberhasilan latihan juga perlu jelas. Menyelesaikan percakapan dalam satu jam belum membuktikan data dapat dipulihkan. Pengujian teknis, komunikasi, dan pelestarian catatan mempunyai fungsi berbeda serta harus dilakukan dalam kewenangan yang sah.
Bagi pengelola, rencana yang dapat digunakan perlu diperbarui ketika orang, layanan, atau ketergantungan berubah. Bagi pengguna, keterangan gangguan yang tepat waktu dan jujur membantu memahami keadaan. Artikel ini tidak menetapkan prosedur hukum pemberitahuan insiden; kewajiban aktual memerlukan pembacaan ketentuan yang berlaku.
Sumber & referensi
- Nelson, Alexander; Rekhi, Sanjay; Souppaya, Murugiah; Scarfone, Karen (2025). Incident Response Recommendations and Considerations for Cybersecurity Risk Management: A CSF2.0 Community Profile. NIST SP 800-61r3, final3 April 2025. DOI10.6028/NIST.SP.800-61r3. Bagian2 dan tabel2. Diakses 19 Oktober 2026.
- https://csrc.nist.gov/pubs/sp/800/61/r3/final
- https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-61r3.pdf
Komentar 0
Komentar diperiksa pengelola sebelum tampil. Mari berdiskusi dengan saling menghormati.
Belum ada komentar. Jadilah yang pertama berbagi pendapat.